Cyberbeveiligingswet en WWKE aangenomen door Tweede Kamer: wat betekent dit voor jouw organisatie?

Het is zover. Gisteren, 15 april 2026, heeft de Tweede Kamer ingestemd met twee wetsvoorstellen die al lange tijd in de pijplijn zaten: de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke). Twee wetten die straks grote gevolgen hebben voor duizenden organisaties in Nederland.

Dit is geen klein nieuwtje. Dit is het startschot voor een nieuwe fase in hoe Nederland omgaat met digitale en fysieke veiligheid. En als je als organisatie dacht ‘dat lossen we wel op als het zover is’: nu is het (bijna) zover.

Wat is er precies aangenomen?

De Tweede Kamer stemde in met twee afzonderlijke wetten:

1. Cyberbeveiligingswet (Cbw)

Dit is de Nederlandse implementatie van de Europese NIS2-richtlijn. De Cbw vervangt de huidige Wet beveiliging netwerk- en informatiesystemen (Wbni) en stelt strengere eisen aan de digitale weerbaarheid van bedrijven en organisaties. Denk aan een zorgplicht, een meldplicht bij incidenten en een registratieplicht.

2. Wet weerbaarheid kritieke entiteiten (Wwke)

Dit is de implementatie van de Europese CER-richtlijn en richt zich op de fysieke weerbaarheid van organisaties die essentiële diensten leveren, denk aan energie, water, transport en gezondheidszorg. Anders dan bij de Cbw bepaal je hier niet zelf of je eronder valt: de verantwoordelijke minister wijst jouw organisatie aan.

Minister Van Weel stelde het treffend: ‘De dreiging van cyberaanvallen en verstoringen is geen abstract risico meer maar dagelijkse realiteit.’

Wat verandert er concreet voor organisaties?

Veel, en dat geldt voor meer organisaties dan je misschien denkt. Onder de Cyberbeveiligingswet krijgen organisaties te maken met drie kernverplichtingen:

Weet je niet zeker of jouw organisatie onder de wet valt? De Rijksoverheid adviseert dit zelf te checken en adviseert daarnaast nadrukkelijk: wacht niet af. De risico’s voor je netwerk- en informatiesystemen bestaan nu al.

Wat is de status en wanneer gaat de wet in?

De Tweede Kamer heeft gestemd, maar we zijn er nog niet. De wetsvoorstellen gaan nu naar de Eerste Kamer. De regering streeft ernaar om beide wetten én de bijbehorende lagere regelgeving gelijktijdig in te laten gaan in het tweede kwartaal van 2026, dat is dus potentieel nog dit kwartaal.

De planning is afhankelijk van de voortgang in de Eerste Kamer. Maar de richting is helder: het komt eraan, en snel.

Waarom moet je nu al in actie komen?

We horen het regelmatig: ‘We wachten tot de wet echt van kracht is.’ Begrijpelijk, maar onverstandig. Hier zijn drie concrete redenen waarom je nu moet starten:

De risico’s bestaan nu al — de wet maakt ze alleen zichtbaarder en handhaafbaar.

Hoe helpt RiskGuard jou?

Bij RiskGuard helpen we organisaties om grip te krijgen op hun digitale risico’s, zonder oeverloze rapporten, maar met concrete stappen die passen bij jouw organisatie. Voor de Cyberbeveiligingswet en Wwke betekent dat concreet:

Eén vast aanspreekpunt, geen poespas. Dat is RiskGuard.

Wil je weten of jouw organisatie onder de Cyberbeveiligingswet valt en wat je nu al kunt doen?

De Rijksoverheid heeft de NIS2 Zelfevaluatie NL gelanceerd waarbij iedere organisatie voor zichzelf kan controleren aan welke verplichtingen ze moeten voldoen en adviseert hier zo snel mogelijk mee aan de slag te gaan.

Wij helpen daar uiteraard graag bij, ook met de praktische uitvoerbaarheid van zo’n traject. Neem daarvoor contact met ons op.

Politie haalt veelgebruikte malware-tool offline

De politie heeft de malware-testdienst AVCheck offline gehaald, waarmee cybercriminelen hun software onzichtbaar maakten voor antivirusprogramma’s. Deze actie, onderdeel van een internationale operatie, verstoort de verspreiding van malware en voorkomt nieuwe slachtoffers.

AVCheck

AVCheck was een zogenaamde counterantivirus wat inhoudt dat de service gebruikt kon worden om te testen of malware door een antivirus gedetecteerd zou worden of niet. Dit stelde de ontwikkelaars ervan in staat om hun malware zodanig aan te passen zodat het zo min mogelijk gedetecteerd werd of zelfs worden gebruikt om bepaalde producten te kunnen ontwijken voor gerichte aanvallen.

Offline gehaald

Een internationale samenwerking tussen verschillende instanties, waaronder de Nederlandse Politie en de Amerikaanse FBI, heeft ervoor gezorgd dat een populaire tool onder malware-ontwikkelaars genaamd AVCheck offline gehaald is. Daaraan gerelateerd zijn ook twee crypting services offline gehaald waarmee malware zodanig versleuteld kon worden dat het (zo goed als) onherkenbaar werd voor anti-virus oplossingen.

Tijdens de actie hebben de instanties het loginscherm van de dienst nagebootst om zo min mogelijk argwaan te wekken om vervolgens een bericht te tonen dat de site in beslag is genomen door overheden.

Operation Endgame & Project Melissa

Deze actie hangt nauw samen met de grotere Operation Endgame waarin verschillende malwarediensten offline zijn gehaald met als uiteindelijke doel om de dreiging van deze cybercriminelen te verkleinen.

In deze operatie is er ook nauw samengewerkt met bekende antiviruspartijen die samenwerken met diverse instanties onder de noemer Project Melissa om informatie te delen en samen te werken.

Microsoft dicht actief gebruikt zero-day lek in Windows

Microsoft heeft recent updates uitgebracht die een zero-day kwetsbaarheid in vrijwel alle versies van Windows oplost. Deze kwetsbaarheid werd volgens diverse onderzoeken ingezet in ransomware-aanvallen om privilege escalation te doen.

CVE-2023-28252

Het betreffende lek (CVE-2023-28252) maakt gebruik van een kwetsbaarheid in Common Log File System (CLFS) binnen Microsoft Windows in zit in zowel Server- als clientedities. Dit onderdeel wordt gebruikt om applicaties en services snelle toegang te geven tot logging en is beschikbaar voor vrijwel elke applicaties, ongeacht het niveau.

Privilege escalation

Door dit lek te gebruiken kan een aanvaller een privilege escalation uitvoeren, oftewel de rechten verhogen naar SYSTEM niveau, wat het hoogste niveau is binnen Windows. Door het verschaffen van deze rechten kan een volledig systeem gecompromitteerd worden.

Ransomware aanvallen

Volgens onderzoeken van Microsoft zelf en onder andere ook Kaspersky is deze CVE gebruikt in recente ransomware-aanvallen om systemen over te nemen. Kaspersky heeft waargenomen dat de ransomware-bende “Nokoyawa” voornamelijk deze methodiek gebruikt waarbij vooral MKB-bedrijven in het Midden-Oosten en Noord-Amerika werden aangevallen.

Ransomware bende gebruikt webcam om systemen te versleutelen

Ransomware bende gebruikt webcam om systemen te versleutelen

Een ransomware bende genaamd Akira heeft een vrij ongebruikelijke methode gebruikt om ransomware te verspreiden in een netwerk. Hierbij hebben ze een op het netwerk aangesloten webcam ingezet om de ransomware te verspreiden. Hierdoor hebben ze een EDR-oplossing volledig kunnen omzeilen en vrijwel onzichtbaar ransomware kunnen verspreiden.

Remote access

Uit het onderzoek van S-RM blijkt dat de initiële toegang plaatsvond via een Remote Access-oplossing zoals bijvoorbeeld AnyDesk of RDP.
Nadat ze zich toegang hebben verschaft is er zeer waarschijnlijk data van het getroffen bedrijf gestolen om het slachtoffer mee af te persen.

source: S-RM

EDR

In eerste instantie heeft de bende zich lateraal verspreid op gebruikelijke manieren zoals RDP om hun payload te verspreiden, maar dit is opgemerkt en geblokkeert door de EDR (Ehanced Detection & Response) van de organisatie.

De bende heeft daarna een vrij ongebruikelijke methode ingezet om alsnog de payload te verspreiden.

Webcam

Vanaf het gecompromitteerde systeem hebben ze de ransomware payload verplaatst naar een slecht beveiligde webcam die op het netwerk was aangesloten.
Doordat deze webcam Linux als OS draaide kon deze gebruikt worden als punt voor verdere verspreiding van de malware.

EDR omzeilt door SMB

Door de ransomware payload niet op de endpoints uit te voeren maar op de webcam konden ze volledig buiten het zicht blijven van de EDR-oplossing.
Hierbij maakten ze via SMB verbinding met de endpoints en servers in het netwerk om zo via het netwerk alsnog de data te kunnen versleutelen.

Segmentatie

In deze case wordt het belang onderstreept van het scheiden van devices binnen netwerken. In dit geval is het altijd aan te raden om IoT (Internet of Things) devices zoals webcams, maar ook bijvoorbeeld airco’s af te schermen een apart (virtueel) netwerk zodat ze nergens anders verbinding mee kunnen maken als het Internet, zeker nu dit soort apparaten slimmer worden en vaak een Linux-variant draaien en in feite een kleine computer zijn.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Malware vermomd als CAPTCHA-verificatie

Malware vermomd als CAPTCHA-verificatie

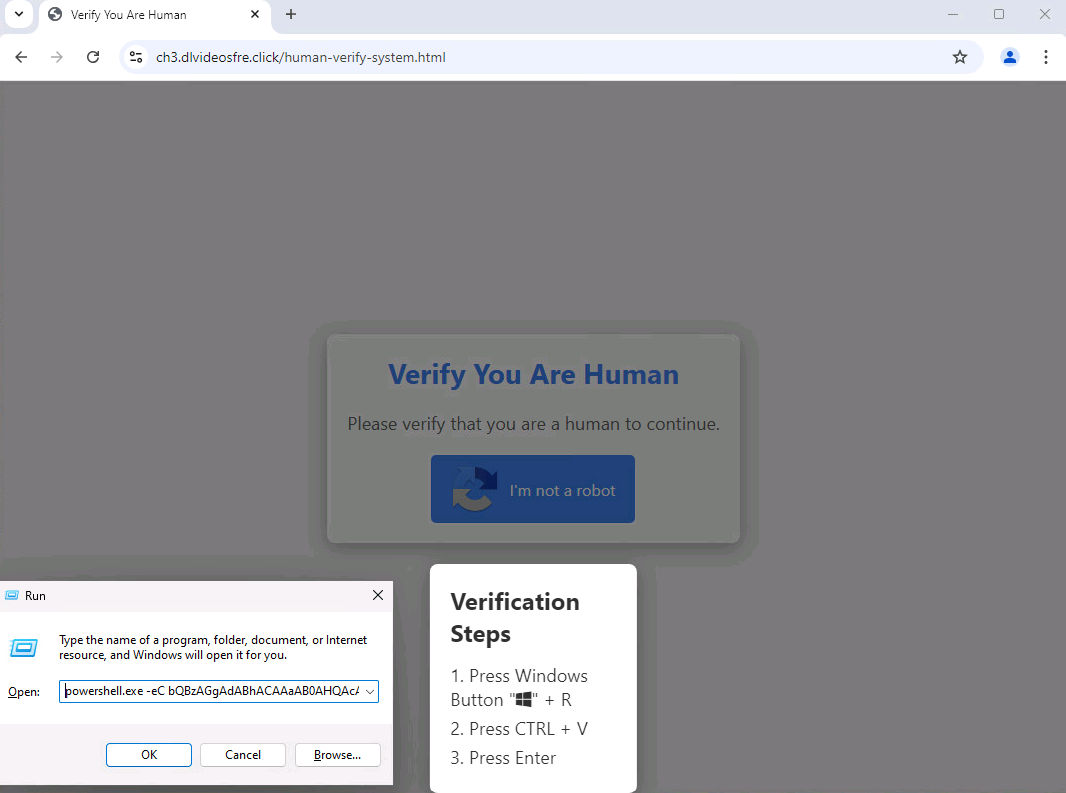
Recent is er een nieuw soort malware (Lumma Stealer) waargenomen die zich voordoet als CAPTCHA-verificatie (met zo’n vinkje om te verifiëren dat je een mens bent) die niet werkt.
Doordat de gebruiker een foutmelding te zien krijgt lijkt het alsof de verificatie niet lukt, de gebruiker krijgt vervolgens instructies om dit te verhelpen. Door het uitvoeren van deze instructies wordt er malware uitgevoerd.

CAPTCHA-verificaties

CAPTCHA (wat staat voor Completely Automated Public Turing test to tell Computers and Humans Apart) is een verificatiemethode om spambots et cetera op webformulieren te voorkomen.
Door verschillende verificaties kunnen deze onderscheiden worden van echte gebruikers en zo gefilterd worden. Vroeger moest hiervoor een code worden ingevuld, tegenwoordig is het vereenvoudigd tot één vinkje:

Misbruik

Kwaadwillende personen hebben dit proces nagemaakt en verspreiden nepsites waarop de gebruiker verleid wordt om op “I’m not a robot” te klikken.
Voordat ze hierop kunnen klikken moeten ze echter een aantal handelingen uitvoeren waarbij onwetende gebruikers worden geïnstrueerd om een kwaadaardig Powershell script uit te voeren.

source: qualys.com

LummaStealer

Dit Powershell script voert vervolgens de malware Lumma Stealer uit die onder andere op zoek gaat naar gevoelige data en bestanden, maar ook wachtwoorden, wachtwoord-databases en crypto-wallets.

Het is daarbij niet ondenkbaar dat andere criminelen dit proces gaan gebruiken om andere soorten malware zoals bijvoorbeeld ransomware uit te voeren.

Beperking van rechten of xDR

Er zijn een aantal best practices om je te wapenen tegen deze risico’s:

Maak gebruik van een Detection & Response (EDR/XDR/MDR) oplossing die dit soort aanvallen onderschept en kan signaleren

Beperk lokale Administrator-rechten

Maak gebruik van endpoint security/policies die uitvoeren van dit soort scripts onmogelijk maken

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Biometrische authenticatie & deepfakes

Biometrische authenticatie & deepfakes

Biometrische beveiliging, zoals gezichtsherkenning en stemauthenticatie, is niet langer waterdicht door deepfakes. Geavanceerde AI kan gezichten, stemmen en vingerafdrukken nabootsen, waardoor kwaadwillenden systemen kunnen misleiden. Dit vraagt om extra beveiligingsmaatregelen en bewustwording.

Biometrische authenticatie

Met biometrische authenticatie wordt de methodiek gebruikt waarin een unieke en herkenbare eigenschap van de gebruiker, een gezicht, vingerafdruk of stem, wordt gebruikt om in te loggen. Jarenlang was dit de de facto standaard om waterdicht aan te tonen dat degene die inlogt daadwerkelijk de gebruiker is.

Deepfakes

Maar nu met de opkomst van GenAI (generatieve AI modellen) en met name deepfakes is er meermaals aangetoond dat deze systemen relatief eenvoudig te omzeilen zijn door deepfakes van deze gegevens te maken.

Gezichtsherkenning

Een veelvoorkomend voorbeeld is dat er met een foto van de gebruiker ingelogd kan worden met gezichtsherkenning. Vaak werken dit soort systemen alleen op basis van optische herkenning door een reguliere camera te gebruiken.

Een uitzondering hierop is het FaceID-systeem van Apple die dieptesensoren naast reguliere camera’s gebruikt om contouren in een gezicht te herkennen door middel van infrarood.

Er is ook een bekend geval waarin criminelen door middel van deepfakes in een videocall een financieel medewerker van een organisatie wisten te verleiden om 25 miljoen dollar over te maken. Achteraf bleek dat iedere deelnemer in de call was gefabriceerd met een deepfake.

Voor de gebruiker is dit onzichtbaar, maar voor software niet. In veel gevallen zijn er bepaalde artifacts (pixels die nét niet helemaal kloppen) waar te nemen door bijvoorbeeld tools als DuckDuckGoose.

Stemmen namaken

Er zijn ook legio gevallen bekend waarbij GenAI modellen kunnen worden getraind om exact stemmen na te bootsen.
Een toenemende tactiek is dat dit ook wordt ingezet in audiogesprekken om gebruikers om de tuin te leiden.
In sommige gevallen zijn dit zelfs multi-channel aanvallen waarbij eerst een gebruiker per mail of chat wordt verleid om contact te leggen en vervolgens wordt gebeld door iemand die de stem van een VIP binnen de organisatie met een deepfake heeft nagebootst.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Schaduw AI: innovatie & verborgen gevaren

Schaduw AI: innovatie & verborgen gevaren

Het is in steeds meer software en oplossingen terug te vinden: AI.
Binnen organisaties worden deze AI-oplossingen ook steeds meer als hulpmiddel gebruikt om diverse taken uit te oefenen zoals het genereren van teksten of zelfs hele presentaties.
Maar wie gebruikt er AI binnen de organisatie en welke AI-oplossingen worden er ingezet?

Schaduw AI

Voorbeeld: binnen een organisatie heeft de IT-afdeling voorgeschreven dat Microsoft’s Copilot AI gebruikt mag worden zodat de data die gedeeld wordt met dit model binnen bepaalde guidelines blijft en niet bijvoorbeeld in een training database terecht komt.

Maar, hoe weet je of men niet ook bijvoorbeeld ChatGPT of Grok gebruikt – binnen de openbare omgevingen?

Data privacy

Het grootste risico is dat er mogelijk belangrijke of gevoelige data gedeeld wordt met het AI-model en in sommige gevallen dan zelfs wordt opgenomen in training databases om het model slimmer te maken. Daardoor kan deze data potentieel ook worden gegeven aan anderen die hetzelfde model gebruiken, simpelweg om dat de AI “weet” wat de data is.

Security

Er zijn natuurlijk ook andere risico’s zoals met andere schaduw-IT oplossingen zoals bijvoorbeeld het ontbreken van MFA, zwakke of hergebruikte wachtwoorden.
Maar in sommige gevallen wordt er ook AI-software of een LLM op een PC/laptop geïnstalleerd welke mogelijk beveiligingslekken bevat.

Awareness

In dit geval kan ook awareness een rol spelen: maak men bewust van de risico’s van het gebruik van elke AI die je tegenkomt en wat de gevolgen kunnen zijn.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Proof-of-concept exploit laat Windows Domain Controllers crashen

Proof-of-concept exploit laat Windows Domain Controllers crashen

Er is een proof-of-concept exploit uitgebracht welke misbruik maakt van het al gedichtte lek in Microsoft Windows onder noemer CVE-2024-49113. Door deze PoC kunnen kwetsbare Domain Controllers crashen en rebooten door een speciaal gefabriceerd LDAP-request te sturen.

CVE-2024-49113 (score 7.5)

In de desbetreffende CVE is een out-of-bounds kwetsbaarheid beschreven waarbij kwaadwillenden met speciale input gegevens buiten de gebaande paden van de betreffende software kunnen laten komen. Dit heeft vaak als gevolg dat er een memory leak kan plaatsvinden, of dat kwaadwaardige software meer toegang kan krijgen dan strikt noodzakelijk. In sommige gevallen, zoals deze, veroorzaakt de OOB echter een memory leak waardoor uiteindelijk het LSASS proces, wat essentieel is binnen Windows, crasht en daarmee het hele systeem laat herstarten.

Patch beschikbaar

Het betreffende lek in Windows is inmiddels gepatcht door Microsoft tijdens de Patch Tuesday van december 2024, maar gezien de periode met feestdagen zullen er mogelijk nog veel systemen zijn die de update hiervoor missen.

Het is dus zaak om te zorgen dat de updates beschreven in dit artikel geïnstalleerd worden op alle Domain Controllers binnen het domein.

LDAPNightmare

Op diverse sites is inmiddels een proof-of-concept exploit gepubliceerd waarmee met één enkel script een Domain Controller kan laten crashen.

Dit werkt grofweg als volgt:

  1. Aanvaller stuurt een speciaal DCE/RPC-request naar een Domain Controller
  2. Deze kan dit niet intern resolven en forward het request naar een publieke DNS-server
  3. Deze DNS-server is in beheer van de maker van het PoC en stuurt een speciaal gefabriceerd antwoord terug
  4. Door dit antwoord treedt het probleem op, crasht het LSASS proces en moet het hele systeem herstarten om dit te herstellen

Doordat Domain Controllers essentieel zijn binnen Windows-domeinen kan dit grote gevolgen hebben, in sommige gevallen moeten ook andere servers volledig herstart worden voordat ze het Active Directory domein weer kunnen vinden.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Zero-day kwetsbaarheid in meerdere Windows-versies

Zero-day kwetsbaarheid in meerdere Windows-versies

Onderzoekers van beveiligingsbedrijf 0patch hebben een kwetsbaarheid ontdekt in meerdere Windows-versies waarbij hashes van credentials van gebruikers kunnen lekken door alleen een speciaal gemaakt bestand te openen. Deze hashes kunnen vervolgens gekraakt worden door de verouderde encryptie in het NTLM-protocol.

Zero-day

Een zero-day is een kwetsbaarheid die is ontdekt maar waarvoor er nog geen officiële patch beschikbaar is. Hiermee worden vaak nieuwe lekken aangeduid die nog actief misbruikt kunnen worden.

Het lekken van hashes

Door een speciaal gefabriceerd bestand op de machine (PC of server) te plaatsen of door de gebruiker deze te laten downloaden kunnen kwaadwillenden met dit lek Windows de hashes van gebruikers laten lekken.
Hashes zijn in feite de versleutelde wachtwoorden, maar door de verouderde encryptiestandaarden in het NTLM-protocol kunnen deze vrij eenvoudig worden gekraakt, waarbij de daadwerkelijke credentials van de gebruiker in te zien zijn.

Dit doen ze door het bestand een connectie naar een SMB-share (netwerkschijf) te laten maken die niet bestaat. Doordat ze het verkeer op het adres waar ze naar toe verbinden kunnen inzien kunnen ze hier alle hashes uitlezen, omdat Windows deze allemaal stuurt in een poging in te loggen op de netwerkschijf.

Nog geen officiële patch

Microsoft heeft bevestigd het probleem te onderzoeken en mogelijk met een officiële patch te komen.

In de tussentijd heeft 0patch een micropatch uitgebracht om dit op te lossen, maar er is ook een workaround door in het register of met een Group Policy de NTLM authenticatie uit te schakelen door middel van Network security: Restrict NTLM.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Hackers gebruiken beschadigde Office-documenten in nieuwe aanval

Hackers gebruiken beschadigde Office-documenten in nieuwe aanval

Onderzoekers van cybersecurity-bedrijf Any.run hebben een phishing-campagne waargenomen waarbij beschadigde Office-documenten worden ingezet om e-mail- & endpoint-security oplossingen te omzeilen.

Beschadigde Office-documenten

Uit het onderzoek van Any.run blijkt dat hackers deze relatief nieuwe methode gebruiken sinds augustus 2024.

De hackers maken hierbij een Office-document (bijv. Word, Excel), injecteren hier kwaadaardige code of een phishing-link in en beschadigen dan opzettelijk dit document.
Daardoor kon het document niet worden uitgelezen door diverse e-mail- als endpoint-security oplossingen waardoor gebruikers vrijwel ongehinderd benaderd konden worden.

ZIP-archieven

Naast Office-documenten is ook waargenomen dat hackers beschadige ZIP-archieven gebruiken met daarin kwaadaardige bestanden. Net als bij de documenten kunnen de security-oplossingen ze niet uitlezen, maar kunnen ze door respectievelijk Windows als Office zonder problemen worden hersteld én geopend.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen