Ransomware bende gebruikt webcam om systemen te versleutelen

Ransomware bende gebruikt webcam om systemen te versleutelen

Een ransomware bende genaamd Akira heeft een vrij ongebruikelijke methode gebruikt om ransomware te verspreiden in een netwerk. Hierbij hebben ze een op het netwerk aangesloten webcam ingezet om de ransomware te verspreiden. Hierdoor hebben ze een EDR-oplossing volledig kunnen omzeilen en vrijwel onzichtbaar ransomware kunnen verspreiden.

Remote access

Uit het onderzoek van S-RM blijkt dat de initiële toegang plaatsvond via een Remote Access-oplossing zoals bijvoorbeeld AnyDesk of RDP.
Nadat ze zich toegang hebben verschaft is er zeer waarschijnlijk data van het getroffen bedrijf gestolen om het slachtoffer mee af te persen.

source: S-RM

EDR

In eerste instantie heeft de bende zich lateraal verspreid op gebruikelijke manieren zoals RDP om hun payload te verspreiden, maar dit is opgemerkt en geblokkeert door de EDR (Ehanced Detection & Response) van de organisatie.

De bende heeft daarna een vrij ongebruikelijke methode ingezet om alsnog de payload te verspreiden.

Webcam

Vanaf het gecompromitteerde systeem hebben ze de ransomware payload verplaatst naar een slecht beveiligde webcam die op het netwerk was aangesloten.
Doordat deze webcam Linux als OS draaide kon deze gebruikt worden als punt voor verdere verspreiding van de malware.

EDR omzeilt door SMB

Door de ransomware payload niet op de endpoints uit te voeren maar op de webcam konden ze volledig buiten het zicht blijven van de EDR-oplossing.
Hierbij maakten ze via SMB verbinding met de endpoints en servers in het netwerk om zo via het netwerk alsnog de data te kunnen versleutelen.

Segmentatie

In deze case wordt het belang onderstreept van het scheiden van devices binnen netwerken. In dit geval is het altijd aan te raden om IoT (Internet of Things) devices zoals webcams, maar ook bijvoorbeeld airco’s af te schermen een apart (virtueel) netwerk zodat ze nergens anders verbinding mee kunnen maken als het Internet, zeker nu dit soort apparaten slimmer worden en vaak een Linux-variant draaien en in feite een kleine computer zijn.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Malware vermomd als CAPTCHA-verificatie

Malware vermomd als CAPTCHA-verificatie

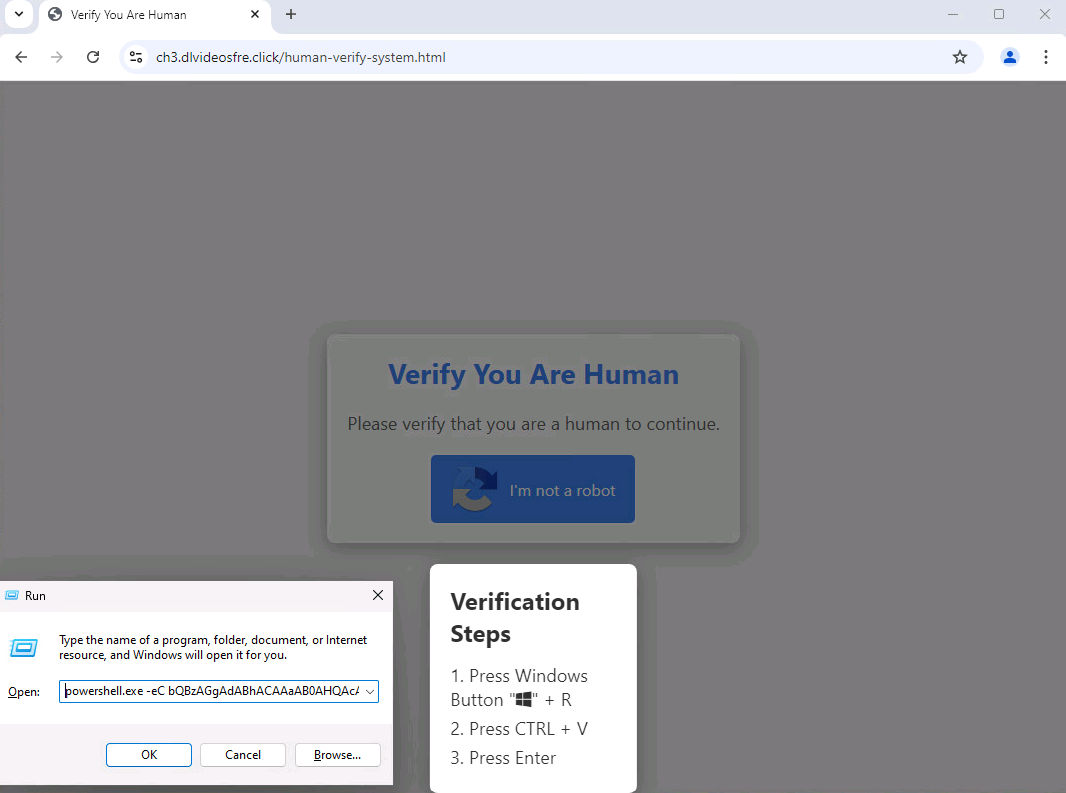
Recent is er een nieuw soort malware (Lumma Stealer) waargenomen die zich voordoet als CAPTCHA-verificatie (met zo’n vinkje om te verifiëren dat je een mens bent) die niet werkt.
Doordat de gebruiker een foutmelding te zien krijgt lijkt het alsof de verificatie niet lukt, de gebruiker krijgt vervolgens instructies om dit te verhelpen. Door het uitvoeren van deze instructies wordt er malware uitgevoerd.

CAPTCHA-verificaties

CAPTCHA (wat staat voor Completely Automated Public Turing test to tell Computers and Humans Apart) is een verificatiemethode om spambots et cetera op webformulieren te voorkomen.
Door verschillende verificaties kunnen deze onderscheiden worden van echte gebruikers en zo gefilterd worden. Vroeger moest hiervoor een code worden ingevuld, tegenwoordig is het vereenvoudigd tot één vinkje:

Misbruik

Kwaadwillende personen hebben dit proces nagemaakt en verspreiden nepsites waarop de gebruiker verleid wordt om op “I’m not a robot” te klikken.
Voordat ze hierop kunnen klikken moeten ze echter een aantal handelingen uitvoeren waarbij onwetende gebruikers worden geïnstrueerd om een kwaadaardig Powershell script uit te voeren.

source: qualys.com

LummaStealer

Dit Powershell script voert vervolgens de malware Lumma Stealer uit die onder andere op zoek gaat naar gevoelige data en bestanden, maar ook wachtwoorden, wachtwoord-databases en crypto-wallets.

Het is daarbij niet ondenkbaar dat andere criminelen dit proces gaan gebruiken om andere soorten malware zoals bijvoorbeeld ransomware uit te voeren.

Beperking van rechten of xDR

Er zijn een aantal best practices om je te wapenen tegen deze risico’s:

Maak gebruik van een Detection & Response (EDR/XDR/MDR) oplossing die dit soort aanvallen onderschept en kan signaleren

Beperk lokale Administrator-rechten

Maak gebruik van endpoint security/policies die uitvoeren van dit soort scripts onmogelijk maken

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Biometrische authenticatie & deepfakes

Biometrische authenticatie & deepfakes

Biometrische beveiliging, zoals gezichtsherkenning en stemauthenticatie, is niet langer waterdicht door deepfakes. Geavanceerde AI kan gezichten, stemmen en vingerafdrukken nabootsen, waardoor kwaadwillenden systemen kunnen misleiden. Dit vraagt om extra beveiligingsmaatregelen en bewustwording.

Biometrische authenticatie

Met biometrische authenticatie wordt de methodiek gebruikt waarin een unieke en herkenbare eigenschap van de gebruiker, een gezicht, vingerafdruk of stem, wordt gebruikt om in te loggen. Jarenlang was dit de de facto standaard om waterdicht aan te tonen dat degene die inlogt daadwerkelijk de gebruiker is.

Deepfakes

Maar nu met de opkomst van GenAI (generatieve AI modellen) en met name deepfakes is er meermaals aangetoond dat deze systemen relatief eenvoudig te omzeilen zijn door deepfakes van deze gegevens te maken.

Gezichtsherkenning

Een veelvoorkomend voorbeeld is dat er met een foto van de gebruiker ingelogd kan worden met gezichtsherkenning. Vaak werken dit soort systemen alleen op basis van optische herkenning door een reguliere camera te gebruiken.

Een uitzondering hierop is het FaceID-systeem van Apple die dieptesensoren naast reguliere camera’s gebruikt om contouren in een gezicht te herkennen door middel van infrarood.

Er is ook een bekend geval waarin criminelen door middel van deepfakes in een videocall een financieel medewerker van een organisatie wisten te verleiden om 25 miljoen dollar over te maken. Achteraf bleek dat iedere deelnemer in de call was gefabriceerd met een deepfake.

Voor de gebruiker is dit onzichtbaar, maar voor software niet. In veel gevallen zijn er bepaalde artifacts (pixels die nét niet helemaal kloppen) waar te nemen door bijvoorbeeld tools als DuckDuckGoose.

Stemmen namaken

Er zijn ook legio gevallen bekend waarbij GenAI modellen kunnen worden getraind om exact stemmen na te bootsen.
Een toenemende tactiek is dat dit ook wordt ingezet in audiogesprekken om gebruikers om de tuin te leiden.
In sommige gevallen zijn dit zelfs multi-channel aanvallen waarbij eerst een gebruiker per mail of chat wordt verleid om contact te leggen en vervolgens wordt gebeld door iemand die de stem van een VIP binnen de organisatie met een deepfake heeft nagebootst.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Schaduw AI: innovatie & verborgen gevaren

Schaduw AI: innovatie & verborgen gevaren

Het is in steeds meer software en oplossingen terug te vinden: AI.
Binnen organisaties worden deze AI-oplossingen ook steeds meer als hulpmiddel gebruikt om diverse taken uit te oefenen zoals het genereren van teksten of zelfs hele presentaties.
Maar wie gebruikt er AI binnen de organisatie en welke AI-oplossingen worden er ingezet?

Schaduw AI

Voorbeeld: binnen een organisatie heeft de IT-afdeling voorgeschreven dat Microsoft’s Copilot AI gebruikt mag worden zodat de data die gedeeld wordt met dit model binnen bepaalde guidelines blijft en niet bijvoorbeeld in een training database terecht komt.

Maar, hoe weet je of men niet ook bijvoorbeeld ChatGPT of Grok gebruikt – binnen de openbare omgevingen?

Data privacy

Het grootste risico is dat er mogelijk belangrijke of gevoelige data gedeeld wordt met het AI-model en in sommige gevallen dan zelfs wordt opgenomen in training databases om het model slimmer te maken. Daardoor kan deze data potentieel ook worden gegeven aan anderen die hetzelfde model gebruiken, simpelweg om dat de AI “weet” wat de data is.

Security

Er zijn natuurlijk ook andere risico’s zoals met andere schaduw-IT oplossingen zoals bijvoorbeeld het ontbreken van MFA, zwakke of hergebruikte wachtwoorden.
Maar in sommige gevallen wordt er ook AI-software of een LLM op een PC/laptop geïnstalleerd welke mogelijk beveiligingslekken bevat.

Awareness

In dit geval kan ook awareness een rol spelen: maak men bewust van de risico’s van het gebruik van elke AI die je tegenkomt en wat de gevolgen kunnen zijn.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Proof-of-concept exploit laat Windows Domain Controllers crashen

Proof-of-concept exploit laat Windows Domain Controllers crashen

Er is een proof-of-concept exploit uitgebracht welke misbruik maakt van het al gedichtte lek in Microsoft Windows onder noemer CVE-2024-49113. Door deze PoC kunnen kwetsbare Domain Controllers crashen en rebooten door een speciaal gefabriceerd LDAP-request te sturen.

CVE-2024-49113 (score 7.5)

In de desbetreffende CVE is een out-of-bounds kwetsbaarheid beschreven waarbij kwaadwillenden met speciale input gegevens buiten de gebaande paden van de betreffende software kunnen laten komen. Dit heeft vaak als gevolg dat er een memory leak kan plaatsvinden, of dat kwaadwaardige software meer toegang kan krijgen dan strikt noodzakelijk. In sommige gevallen, zoals deze, veroorzaakt de OOB echter een memory leak waardoor uiteindelijk het LSASS proces, wat essentieel is binnen Windows, crasht en daarmee het hele systeem laat herstarten.

Patch beschikbaar

Het betreffende lek in Windows is inmiddels gepatcht door Microsoft tijdens de Patch Tuesday van december 2024, maar gezien de periode met feestdagen zullen er mogelijk nog veel systemen zijn die de update hiervoor missen.

Het is dus zaak om te zorgen dat de updates beschreven in dit artikel geïnstalleerd worden op alle Domain Controllers binnen het domein.

LDAPNightmare

Op diverse sites is inmiddels een proof-of-concept exploit gepubliceerd waarmee met één enkel script een Domain Controller kan laten crashen.

Dit werkt grofweg als volgt:

  1. Aanvaller stuurt een speciaal DCE/RPC-request naar een Domain Controller
  2. Deze kan dit niet intern resolven en forward het request naar een publieke DNS-server
  3. Deze DNS-server is in beheer van de maker van het PoC en stuurt een speciaal gefabriceerd antwoord terug
  4. Door dit antwoord treedt het probleem op, crasht het LSASS proces en moet het hele systeem herstarten om dit te herstellen

Doordat Domain Controllers essentieel zijn binnen Windows-domeinen kan dit grote gevolgen hebben, in sommige gevallen moeten ook andere servers volledig herstart worden voordat ze het Active Directory domein weer kunnen vinden.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Zero-day kwetsbaarheid in meerdere Windows-versies

Zero-day kwetsbaarheid in meerdere Windows-versies

Onderzoekers van beveiligingsbedrijf 0patch hebben een kwetsbaarheid ontdekt in meerdere Windows-versies waarbij hashes van credentials van gebruikers kunnen lekken door alleen een speciaal gemaakt bestand te openen. Deze hashes kunnen vervolgens gekraakt worden door de verouderde encryptie in het NTLM-protocol.

Zero-day

Een zero-day is een kwetsbaarheid die is ontdekt maar waarvoor er nog geen officiële patch beschikbaar is. Hiermee worden vaak nieuwe lekken aangeduid die nog actief misbruikt kunnen worden.

Het lekken van hashes

Door een speciaal gefabriceerd bestand op de machine (PC of server) te plaatsen of door de gebruiker deze te laten downloaden kunnen kwaadwillenden met dit lek Windows de hashes van gebruikers laten lekken.
Hashes zijn in feite de versleutelde wachtwoorden, maar door de verouderde encryptiestandaarden in het NTLM-protocol kunnen deze vrij eenvoudig worden gekraakt, waarbij de daadwerkelijke credentials van de gebruiker in te zien zijn.

Dit doen ze door het bestand een connectie naar een SMB-share (netwerkschijf) te laten maken die niet bestaat. Doordat ze het verkeer op het adres waar ze naar toe verbinden kunnen inzien kunnen ze hier alle hashes uitlezen, omdat Windows deze allemaal stuurt in een poging in te loggen op de netwerkschijf.

Nog geen officiële patch

Microsoft heeft bevestigd het probleem te onderzoeken en mogelijk met een officiële patch te komen.

In de tussentijd heeft 0patch een micropatch uitgebracht om dit op te lossen, maar er is ook een workaround door in het register of met een Group Policy de NTLM authenticatie uit te schakelen door middel van Network security: Restrict NTLM.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Hackers gebruiken beschadigde Office-documenten in nieuwe aanval

Hackers gebruiken beschadigde Office-documenten in nieuwe aanval

Onderzoekers van cybersecurity-bedrijf Any.run hebben een phishing-campagne waargenomen waarbij beschadigde Office-documenten worden ingezet om e-mail- & endpoint-security oplossingen te omzeilen.

Beschadigde Office-documenten

Uit het onderzoek van Any.run blijkt dat hackers deze relatief nieuwe methode gebruiken sinds augustus 2024.

De hackers maken hierbij een Office-document (bijv. Word, Excel), injecteren hier kwaadaardige code of een phishing-link in en beschadigen dan opzettelijk dit document.
Daardoor kon het document niet worden uitgelezen door diverse e-mail- als endpoint-security oplossingen waardoor gebruikers vrijwel ongehinderd benaderd konden worden.

ZIP-archieven

Naast Office-documenten is ook waargenomen dat hackers beschadige ZIP-archieven gebruiken met daarin kwaadaardige bestanden. Net als bij de documenten kunnen de security-oplossingen ze niet uitlezen, maar kunnen ze door respectievelijk Windows als Office zonder problemen worden hersteld én geopend.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Zero Trust: Segmentatie

Zero Trust: Segmentatie

Met segmentatie kun je laterale beweging, het verplaatsen van het ene naar het andere systeem, binnen de organisatie beperken. Dit zorgt ervoor dat geautoriseerde gebruikers voor hen benodigde delen kunnen bereiken maar ook dat aanvallen beperkt blijven tot één systeem en geen verdere schade kunnen aanrichten.

Netwerken

Segmentering is al jaren een belangrijk onderdeel van netwerken, door netwerken in te delen in verschillende segmenten kunnen componenten die niks bij elkaar te zoeken hebben afgeschermd worden zodát ze elkaar ook niet kunnen bereiken.

Het idee achter segmentatie is simpel maar effectief: door delen van het netwerk te isoleren, kunnen organisaties het verkeer en de toegang tot gevoelige data strikter beheren. Elk segment heeft zijn eigen toegangscontroles en beperkingen, wat betekent dat een inbreuk in één segment niet direct het hele netwerk in gevaar brengt. Hierdoor worden gevoelige data en kritieke systemen beter beschermd, omdat indringers minder vrijheid hebben om zich te verplaatsen en verdere schade aan te richten.

Laterale beweging

Met laterale beweging wordt bedoeld dat een aanvaller zich van het ene naar het andere systeem kan bewegen om op zoek te gaan naar systemen met meer data of belangrijkere data zoals toegang tot financiële systemen.

Beperking van deze laterale beweging kan op een aantal manieren:

  • Netwerksegmentering: hierbij zorg je dat apparaten elkaar helemaal niet kunnen bereiken en directe communicatie tussen endpoints niet mogelijk is
  • Password policies: hierbij zorg je dat elk endpoint een unieke set wachtwoorden heeft door middel van bijvoorbeeld Microsoft’s LAPS oplossing waarbij elke PC een uniek Administrator-wachtwoord krijgt.

Cloud oplossingen

Binnen Cloud platformen zijn er ook mogelijkheden om segmentering toe te passen, door bijvoorbeeld workloads van elkaar te scheiden door ze in aparte onderdelen (ook wel ‘subscriptions’) onder te brengen. Daardoor kan er ook een aparte subset aan gebruikers en/of beheerders verantwoordelijk worden gemaakt voor die specifieke workload, zonder dat ze überhaupt inzien dat er nog andere workloads bestaan.

In een tijd waarin cyberdreigingen zich snel ontwikkelen, wordt netwerksegmentatie steeds belangrijker als basisstrategie voor beveiliging. Bedrijven vertrouwen vaak op een open netwerkstructuur waar gebruikers en apparaten vrij toegang hebben. Hoewel dit de efficiëntie verhoogt, maakt het netwerken ook kwetsbaar voor aanvallen, omdat indringers zich gemakkelijk van het ene naar het andere deel van het netwerk kunnen bewegen.

Netwerksegmentatie pakt dit probleem aan door het netwerk op te delen in kleinere, beter beheersbare secties.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Zero Trust: Identity & Access Management (IAM)

Zero Trust: Identity & Access Management (IAM)

Met Identity & Access Management (IAM) draait het om het controleren van wie er waar en wanneer toegang heeft tot welke resources. Dit omvat onder andere authenticatie, autorisatie en audit trails (AAA model).

Authenticatie – identiteit verifiëren

De eerste stap van IAM is het verifiëren van de identiteit van de gebruiker die toegang probeert te krijgen. Vroeger gebeurde dat op basis van een gebruikersnaam & wachtwoord, tegenwoordig is daarbij minimaal MFA (Multi-Factor Authentication) bij nodig maar ook conditional access zodat niet vanaf elke willekeurige machine ingelogd kan worden.

Autorisatie – toegang beperken

Nadat vastgesteld is dat de identiteit van de gebruiker is geverifieerd moet er worden bepaald of de gebruiker bij de opgevraagde resource mag. Dit is niet alleen maar een rechtenkwestie maar bevat ook factoren zoals locatie, tijdstip of status van het apparaat. Bij sommige resources is het essentieel dat alleen beheerde devices die aan hoge standaarden voldoen toegang krijgen. Belangrijk hierbij is ook dat er een least privilege model gehanteerd wordt waarbij men alleen de noodzakelijke rechten krijgt.

Audit trails – Logboek vastleggen

Of de hierboven genoemde stappen nou succesvol zijn of niet, het is essentieel om hier een logboek van bij te houden.
Zo kan er altijd een audit trail worden opgesteld in het geval van bijvoorbeeld een datalek of digitale inbraak.
Natuurlijk is het in zo’n audit trail ook belangrijk dat het 100% betrouwbaar is en dat de records binnen de logs niet aangepast kunnen worden, door wie dan ook.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen

Cybercriminelen gebruiken Microsoft Teams om contact te leggen met gebruikers

Cybercriminelen gebruiken Microsoft Teams om contact te leggen met gebruikers

Uit nieuw onderzoek is gebleken dat cybercriminelen een nieuwe methode hanteren waarbij ze gebruikers eerst overladen met spam e-mails, vaak wel duizenden, en daarna via Microsoft Teams zich voordoen als IT-support om de gebruikers zogenaamd te helpen.

Spam

In mei hebben onderzoekers van Rapid7 en ReliaQuest resultaten gepubliceerd waarbij er is waargenomen dat gebruikers werden overladen met e-mails, vaak in de duizenden om ze te overwelmen. Deze berichten waren vaak niet eens echt spam, maar voornamelijk nieuwsbrieven, bevestigingen van registraties et cetera.

Contact met de gebruiker

Na dat de inbox van de gebruiker overspoeld werd met berichten namen de criminelen contact op met de gebruiker door ze te bellen, maar in nieuw onderzoek gepubliceerd in oktober namen deze onderzoekers ook waar dat er contact werd opgenomen door middel van Microsoft Teams.

De aanvallers maken hierbij gebruik van legitiem ogende Microsoft Teams accounts, vaak met domeinnamen als:

  • securityadminhelper.onmicrosoft[punt]com
  • supportserviceadmin.onmicrosoft[punt]com
  • supportadministrator.onmicrosoft[punt]com
  • cybersecurityadmin.onmicrosoft[punt]com

Door een weergavenaam in te stellen wat de term “helpdesk” of iets in die strekking bevat probeerden ze gebruikers om de tuin te leiden. Hierbij proberen aanvallers remote toegang tot het systeem te krijgen door bijvoorbeeld AnyDesk of de Microsoft Quick Assist tool te installeren waarna ze zich verder door het netwerk bewogen om hun toegang te verbreden.

Maatregelen

Belangrijke maatregelen om hierbij te nemen zijn onder andere:

  • Gebruikers bewust maken met een awareness training
  • Beleid en logging binnen Teams waardoor externe chats niet zomaar kunnen en gelogd kunnen worden
  • Degelijke endpoint security waarmee de tools voor remote toegang geblokkeerd kunnen worden.

Meer weten of benieuwd hoe we jouw organisatie kunnen verbeteren?

Hier kunnen we je bij helpen! We kunnen een risico analyse doen om in kaart te brengen waar de grootste risico’s zitten. Ook met de resultaten van een simulatie kunnen we altijd helpen.

Meer weten? Neem contact met ons op!

Meer artikelen